Impôts, cartes d'identité, Éducation nationale : en 2026, les fuites de données ont fait l'actualité presque chaque semaine. Mais comment entre-t-on vraiment dans un système que l'on croyait protégé ? D’après les comptes rendus, il semble que ce ne soit pas en forçant la porte mais avec une clé trouvée ailleurs. Pour y voir clair, nous avons décortiqué l'actualité, ouvert le capot de l'authentification avec Alice, Bob et quelques pots de peinture.
- Louis Gosse – Renaud Gosse, le 07 octobre 2026
- Image de couverture : © GELI – Angela Braito
2026, une année chargée pour la cybersécurité
Chaque semaine de l’été a été égrenée par les annonces de canicules et les différentes fuites informatiques. D’après l'ANSSI, l'agence nationale chargée de la cybersécurité, 99 violations de données touchant l'État ont été signalées depuis le 1er août 2026, dont 67 déjà confirmées. Source L'école est en première ligne. Dans son Panorama de la cybermenace 2025, l'ANSSI indique que l'éducation et la recherche représentent 34 % des incidents traités, devant les ministères et collectivités (24 %) et la santé (10 %).
| Quand ? | Quoi ? | Combien ? | Comment ? |
|---|---|---|---|
| Avril 2026 | ANTS (passeports, cartes d'identité, permis) | 11,7 millions de comptes | Faille de contrôle d'accès (IDOR) |
| Juillet 2026 | GAIA, le système de gestion des formations des enseignants | 4,35 millions d'enseignants | Intrusion détectée fin juillet |
| Août 2026 | Base SIECLE de l'académie de Créteil (élèves, parents, profs) | environ 1 million d'élèves | Exfiltration revendiquée le 17 août |
| Mai à août 2026 | DGFiP (impôts) et cadastre | plus d'un million d'usagers | Identifiants d'agents volés, portails sans double authentification |
| Août 2026 | Tchap, la messagerie des agents de l'État | conversations d'un compte | Compte d'agent compromis le 19 août |
| Été 2026 | Laboratoire d'innovation de l'ANSSI | 118 comptes | Faille dans le logiciel Metabase |
Petite précaution tout de même: toutes les fuites annoncées sur Internet ne sont pas réelles. En 2025, sur 460 cas de fuites possibles étudiés par l'ANSSI, seuls 42 % ont été confirmés. Certains pirates bluffent pour se faire de la publicité et espérer vendre à des acheteurs crédules. Vérifier avant de partager, ça vaut aussi pour les cyberattaques et les cyber-escrocs.
Personne n'a forcé la porte
Toujours selon l'ANSSI, les intrusions subies par le service des impôts cet été ne provenaient pas d’une attaque sophistiquée. Les pirates ont utilisé de vrais mots de passes d'agents, sûrement volés par des logiciels espions ou des virus. Certains portails sensibles ne demandaient pas de double authentification, et les vols de données sont passés inaperçus sur le moment. Autrement dit, les pirates avaient un double des clés, et nous allons vous expliquer comment ils ont fait. Il existe des portes d'entrée courantes :
- Les identifiants volés : Un mot de passe tapé sur un ordinateur infecté finit chez le pirate, qui se connecte ensuite comme si de rien n'était.
- Les logiciel oubliés, restés sans mise à jour : Une seule faille dans le logiciel Metabase a permis de compromettre neuf installations dans des ministères, ainsi que le laboratoire d'innovation de l'ANSSI, qui l'a signalé dans son propre bilan. Un seul logiciel pas mis à jour suffit. Source
- Les prestataires et les fournisseurs : Une administration peut appliquer des règles strictes : si un sous-traitant qui a accès à ses données est moins prudent, il devient la porte d'entrée.
- L’hameçonnage : Un faux message bien imité incite à taper ses identifiants sur une fausse page de connexion
- Les erreurs de conception : C'est le cas de l'ANTS par exemple.
Le cas d'école de l'ANTS
Le site vérifiait bien que l'utilisateur était connecté, mais pas qu'il consultait son dossier. En changeant simplement un numéro à la fin de l'adresse, par exemple /dossier/10425 en /dossier/10426, on pouvait afficher le dossier du voisin, puis celui d'après, et ainsi de suite. Les spécialistes appellent ça une faille IDOR.
Ce que dit la loi
Le Code pénal (article 323-1) punit l'accès frauduleux à un système informatique de trois ans de prison et 100 000 euros d'amende, davantage quand il s'agit d'un système de l'État. Une porte restée ouverte ne donne pas le droit d'entrer, même pour prévenir les administrateurs systèmes, comme c’est arrivé pour Bluetouff.
Sécuriser un système : le château fort, version numérique
Un système dans lequel personne ne peut entrer, ça n'existe pas vraiment, sinon il est impossible de l’utiliser: imaginez un coffre-fort sans porte ni serrure. Cependant, un coffre-fort logiciel peut cacher une faille encore inconnue, un compte peut avoir trop de droits, un utilisateur peut se faire piéger. Un système bien protégé ressemble donc plutôt à un château fort : des douves, un pont-levis, des remparts, des gardes et un donjon. Si une barrière cède, la suivante tient. Les spécialistes appellent ça la défense en profondeur. Le but n'est pas d'avoir un mur infranchissable, mais qu'une première erreur ne fasse pas tomber tout le château. Concrètement, voici quelques principes :
- Mettre à jour : une faille publiée, c'est un mode d'emploi pour les pirates. Les machines non corrigées sont les premières visées, et parfois moins de 24H après une annonce de faille, les pirates ont déjà des logiciels pour chercher partout les systèmes vulnérables..
- Donner le moins de droits possible : même le directeur de la banque n'a pas besoin des clés du coffre nuit et jour. Chaque compte ne doit accéder qu'à ce dont il a besoin pendant un temps précis : c'est le principe du moindre privilège.
- Cloisonner : Entrer dans une partie du réseau ne doit pas ouvrir automatiquement tout le reste, comme une porte coupe-feu entre deux couloirs.
- Vérifier chaque portes : être connecté ne veut pas dire avoir le droit de tout voir. Certaines organisations vont jusqu'au « Zero Trust » : ne faire confiance à personne par défaut et vérifier à chaque demande (souvent avec l’emploi de matériel physique).
- Surveiller : un compte qui télécharge des centaines de milliers de fiches à 3 h du matin un dimanche, ça doit faire sonner une alarme.
- Sauvegarder : si un rançongiciel chiffre tout, une copie rangée à l'écart du réseau, dans d’autres bâtiments peut permettre de se remettre sur pied.
À partir de là, il faut éviter deux conclusions opposées. La première : « tout est piraté, à quoi bon se protéger ? » La seconde : « j'ai un antivirus et un pare-feu, je suis tranquille. » La réalité est entre les deux : la sécurité est un travail permanent. Au milieu de tout ça, il reste une question centrale, posée des milliards de fois par jour par tous les ordinateurs du monde entier: qui êtes-vous, et comment le prouvez-vous ?
S'authentifier : prouver qu'on est bien soi
S'identifier n'est pas s'authentifier
Quand vous tapez votre identifiant sur l'ENT, vous dites qui vous prétendez être : c'est l'identification. Quand le site vous demande ensuite un mot de passe ou un code, il vous demande de le prouver : c'est l'authentification. La nuance paraît minuscule, mais toute la sécurité repose dessus. Pour prouver son identité, on dispose de trois grandes familles de preuves :
Ce que je sais : un mot de passe, un code PIN, une phrase de passe
Ce que je possède : mon téléphone qui reçoit un code, une clé de sécurité USB, une carte à puce.
Ce que je suis : mon empreinte digitale, mon visage (la biométrie).
Un mot de passe seul, c'est fragile : il se devine, se réutilise, se fait voler par un faux site ou un logiciel espion. D'où la double authentification (ou MFA MultiFactor Authentication) : on combine deux familles, par exemple un mot de passe et un code reçu sur son téléphone. Même si le pirate a volé le mot de passe, il lui manque le téléphone. C'est justement ce double mécanisme de protection qui manquait sur certains portails gouvernementaux..
Le site ne connaît pas votre mot de passe (ou alors c’est contraire aux règles)
Un site récent ne stocke pas votre mot de passe en clair. Il le passe dans une fonction de hachage, qui marche un peu comme un hachoir industriel : transformer la viande en steak haché est facile, reconstituer le steak est impossible. Quelle que soit la taille de la pièce de viande entrée, la machine ressort toujours un paquet calibré exactement au même format. Ce petit paquet c’est votre mot de passe transformé en une suite de caractères de longueur fixe, appelée empreinte. À chaque connexion, le site hache ce que vous tapez et compare les deux empreintes. La machine n’a donc pas besoin de connaître le mot de passe, elle doit juste savoir l’empreinte qu’il laisse.
Si la base fuite, le pirate récupère des empreintes, pas les mots de passe eux-mêmes. C'est ce qui a limité les dégâts au laboratoire de l'ANSSI cet été. Attention quand même : le pirate peut hacher des millions de mots de passe courants et comparer. L'empreinte de « 123456 » se retrouve en une fraction de seconde, celle d'une longue phrase de passe, non. C'est pour ça que les bons sites utilisent des fonctions conçues exprès pour les mots de passe, comme Argon2, volontairement lentes pour décourager ce genre de tentative.
Le vrai problème : le chemin
Reste un souci de taille. Entre votre clavier et le serveur, votre mot de passe traverse le Wi-Fi du CDI, la box, des routeurs, des câbles sous-marins… N'importe qui sur le trajet pourrait l'intercepter.
Une situation simple pour illustrer: imaginez que vous devez échanger des informations secrètes avec votre camarade en pleine classe remplie d’élèves. Il faut donc “coder” ou “chiffrer” la conversation, la rendre illisible pour qui n’a pas les codes. Mais pour chiffrer, il faut une clé secrète commune. Et pour se mettre d'accord sur cette clé, il faut se parler… dans la classe pleine d’élèves.
C'est l'histoire de l'œuf et de la poule. En 1976, deux chercheurs, Whitfield Diffie et Martin Hellman, ont trouvé une astuce géniale pour en sortir. Et pour la comprendre, pas besoin de maths : il suffit de peinture.
Alice, Bob et la couleur secrète
En cryptographie (la discipline de protection des messages), on a toujours les mêmes personnages. Alice veut parler à Bob. Et Ève (pour eavesdropper, « celle qui écoute aux portes ») espionne tout ce qui passe entre eux. Le défi : Alice et Bob doivent se mettre d'accord sur un secret commun, alors qu'Ève voit et entend absolument tout ce qu'ils s'envoient. Impossible ? Pas avec de la peinture.
Une couleur publique : Alice et Bob choisissent ensemble une couleur de départ, disons du jaune. Ils l'annoncent à voix haute : Ève la connaît aussi.
Chacun son secret : Alice choisit en secret une couleur que personne ne devra jamais voir, du rouge (mais admettons, elle choisit un beau rouge Capucine). Bob fait pareil avec du bleu (il choisit un bleu de Prusse). Ces couleurs ne quittent jamais leur tiroir de bureau.
Tout le monde mélange et s’échange : Alice mélange le jaune avec son rouge et obtient de l'orange. Bob mélange le jaune avec son bleu et obtient du vert. Ils s'envoient ces pots. Ève les voit passer.
Chacun rajoute son secret : Alice verse son rouge dans le pot vert que Bob lui a donné. Bob verse son bleu dans le pot orange d'Alice. Chacun obtient jaune + rouge + bleu : exactement le même brun.
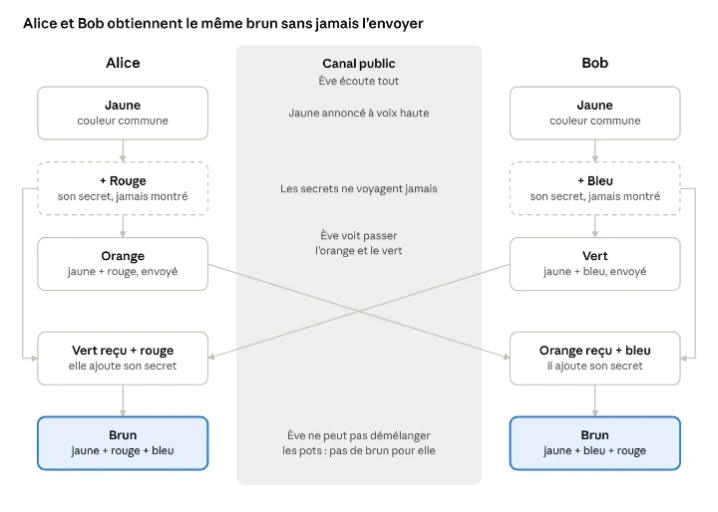
Schéma : échange de Diffie-Hellman version pots de peinture © GELI – Louis Gosse – Renaud Gosse
Les secrets (en pointillés) restent chez Alice et chez Bob ; seuls le jaune, l'orange et le vert traversent le canal public. Et Ève ? Elle a vu du jaune, de l'orange et du vert. Mais on ne sépare pas une peinture mélangée : impossible de retrouver le rouge à partir de l'orange. De manière plus mathématique: quand Bob et Alice ont obtenu leur brun avec Jaune + Rouge + Bleu, Ève peut bien essayer de mélanger des pots orange et vert elle aura toujours 2 × Jaune + Rouge + Bleu.
Alice et Bob ont fabriqué un secret commun sans jamais l'envoyer. Un détail quand même : ce tour de magie crée un secret commun, mais il ne dit pas avec qui. Si Ève se glisse au milieu et se fait passer pour Bob auprès d'Alice ou qu’elle arrive à convaincre Alice de lui donner le message qu’elle transmettra ensuite à Bob, elle partage un secret avec chacun. C'est là qu'intervient SSH.
Et SSH dans tout ça ?
Un peu d’informatique pratique : SSH (Secure Shell) est l'outil que les informaticiens utilisent pour piloter une machine à distance : un serveur dans un datacenter ou un Raspberry Pi (Ndlr : ordinateur qui tient dans la paume de la main) au fond du placard, ou même un routeur. On tape ssheleve@serveur et on se retrouve aux commandes. Évidemment, personne ne doit pouvoir espionner ni usurper cette connexion. SSH résout le problème en trois temps.
On fabrique le secret commun : le client et le serveur font exactement le coup des pots de peinture, avec une version moderne de Diffie-Hellman basée sur des courbes elliptiques. Résultat : une clé de session qu'Ève ne peut pas calculer. À partir de là, tout ce qui passe est chiffré.
Le serveur prouve qu'il est le bon : Le serveur possède une paire de clés : une privée, qu'il garde jalousement, et une publique, que tout le monde peut connaître. Il signe l'échange avec sa clé privée, et le client vérifie la signature avec la clé publique. À la toute première connexion, SSH affiche l'« empreinte » du serveur et vous demande si vous lui faites confiance. Ensuite, il s'en souvient. Si un jour l'empreinte change, SSH affiche un gros avertissement : c'est peut-être Ève qui s'est glissée au milieu.
Vous prouvez que vous êtes le bon : soit avec un mot de passe, qui voyage alors dans le tunnel chiffré. Soit, beaucoup mieux, avec votre propre paire de clés. Vous avez déposé votre clé publique sur le serveur. Il vous demande de signer un message unique à cette connexion, un peu comme une poignée de mains secrète, à la différence que seule votre clé privée peut produire cette signature, et elle ne quitte jamais votre ordinateur.
L'idée géniale de l'étape 3 : le serveur vérifie que vous détenez le secret sans que ce secret circule. Rien à intercepter, rien à voler sur le réseau, rien à taper sur un faux site. C'est d'ailleurs le même principe qu'utilisent les passkeys, ces « clés d'accès » qui remplacent peu à peu les mots de passe sur nos téléphones.
Le petit cadenas de votre navigateur (HTTPS) repose sur la même recette : un échange de clés façon Diffie-Hellman, plus une preuve d'identité du site. Alice et Bob travaillent pour vous des centaines de fois par jour.
Une connexion SSH en (très) simplifié
CLIENT
Bonjour, je voudrais me connecter.
CLIENT et SERVEUR
Quels algorithmes connais-tu ? On prend ceux qu'on a en commun.
CLIENT et SERVEUR
Les pots de peinture, version mathématique. Le tunnel chiffré est ouvert.
SERVEUR
Voici ma signature, vérifie que je suis bien moi.
CLIENT
Empreinte connue, c'est bon.
SERVEUR
À ton tour : prouve-moi qui tu es.
CLIENT
Voici ce message signé avec ma clé privée.
SERVEUR
Signature vérifiée avec ta clé publique. Bienvenue.
Petit bonus pour les curieux : les versions récentes d'OpenSSH, le logiciel SSH le plus répandu, combinent déjà l'échange de clés classique avec un mécanisme dit « post-quantique ». Objectif : résister aux futurs ordinateurs quantiques, qui pourraient un jour démélanger la peinture beaucoup plus vite que nos machines actuelles.
Vos données ont fuité ? Les bons réflexes
Avec toutes ces fuites, il y a de bonnes chances que votre nom, votre adresse mail ou votre date de naissance traînent quelque part. Le vrai danger vient ensuite : des messages d'hameçonnage très crédibles, qui citent vos vraies informations pour mieux vous piéger. Il existe des portes d'entrée courantes :
- Un mot de passe différent : Si un site fuite, les pirates essaieront le même mot de passe ailleurs. Un gestionnaire de mots de passe, comme Bitwarden ou KeePassXC s'en souvient à votre place.
- La double authentification : Partout où c'est possible, en commençant par votre boîte mail : c'est elle qui permet de réinitialiser tout le reste.
- Se méfier des messages trop précis : « Régularisation de votre dossier CROUS », « Renouvellement de votre carte de transport » : un message qui connaît votre nom n'est pas forcément officiel. Aucune administration ne demande vos codes ou vos coordonnées bancaires par SMS. Dans le doute, tapez vous-même l'adresse du site officiel au lieu de cliquer.
- Vérifier si son adresse a fuité : Le site haveibeenpwned.com indique si votre adresse mail apparaît dans des fuites connues.
- En cas d'arnaque ? Le site officiel cybermalveillance.gouv.fr explique quoi faire et où signaler.
Et si on s'y mettait légalement, au lycée ?
La porte d'entrée de ce monde numérique est tout près : au lycée Pravaz, le club informatique s'entraîne justement sur ces défis, chaque vendredi midi en salle 13. Quelques élèves y ont décidé d'aller regarder ce qui se cache derrière leurs écrans:
Comprendre une clé cryptographique, casser un message codé ou découvrir ce qu'une simple photo révèle en ligne : pas besoin d'attendre les études supérieures pour s'y essayer. Il existe des terrains de jeu faits pour ça, où l'on a le droit (et même le devoir) de chercher les failles. La plateforme Root-Me propose des centaines de défis légaux. Le Concours Alkindi fait découvrir la cryptanalyse, l'art de déchiffrer sans connaître la clé. Et le challenge Passe ton Hack d'abord, organisé par le ministère des Armées, s'adresse spécialement aux lycéens.